2026年3月 Agent UI 进化史:设计态 MCP、企业级信任边界与原生架构的未来
初春之际,对快速演变的 Agentic 技术栈进行深度研判。探讨爆发式增长的设计态 MCP、三层架构共识的确立,以及为何企业信任边界正在加速向原生优先(Native-First)展现层倾斜。
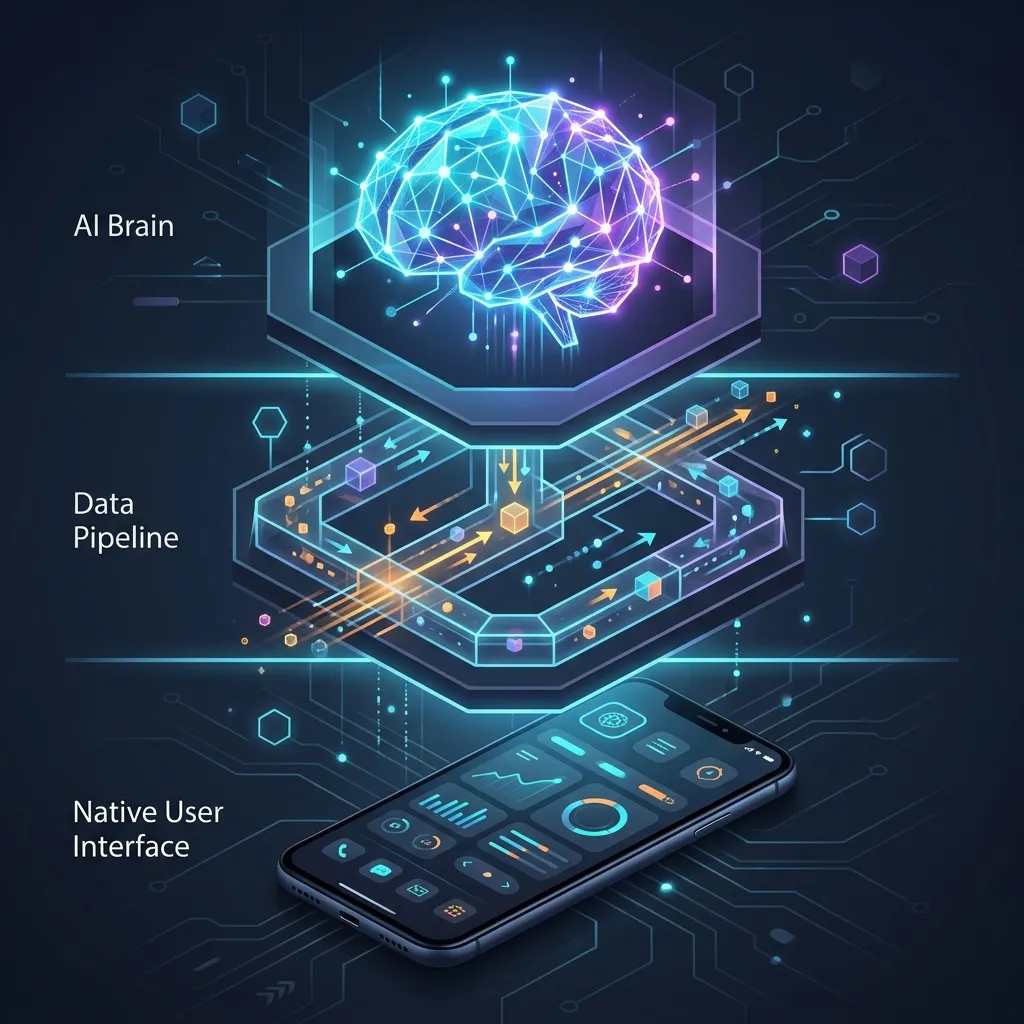
随着 2026 年 3 月步入尾声,生成式 UI (Generative UI) 和 代理式界面 (Agentic Interface) 领域的创新步伐可谓是爆发式的。整个行业正在迅速褪去过去那种“仅仅为了做个炫酷 Demo”的浮躁外衣,开始以前所未有的速度凝聚和收敛,向着足以支撑世界 500 强企业级部署的健壮、可扩展架构演进。
在这次仲春的技术观察中,HiA2UI 工程师团队为您拆解过去三周来我们在开源社区及大厂动向中观察到的三个最重大、最深刻的范式转移(Paradigm Shifts),以及它们对 A2UI 未来的决定性影响。
1. 行业铁律的成型:“智能体三层技术栈”
就在几个月前,开源社区还在为“AI 工具究竟应该如何与前端 UI 进行物理通信”争论不休。时至今日,如果您仔细翻阅 Google、Anthropic 以及各大独立开源领军者的最新文档,一个无可争议的行业共识已经浮出水面,那就是:智能体三层技术栈 (The 3-Layer Agentic Stack)。
- 编排层 (Orchestration Layer):这是智能体的“理性和大脑”。专门负责多步复杂推理、底层工作流规划和跨模型协调(典型的代表如 Oracle 首倡的 Open Agent Spec)。
- 交互层 (Interaction Layer):这是神经中枢和“管道”。负责对双向并发的实时事件流、工具调用链路和应用级状态同步进行标准化抽象(典型代表如 CopilotKit 主推的 AG-UI 协议)。
- 表现层 (Presentation Layer):这是产品的“视觉面孔”。绝对纯粹、物理隔绝地仅负责渲染可见的像素表面和捕获终端用户的基础输入流。
这种走向极端的架构解耦,对于 A2UI 来说是一个堪称爆炸级的利好消息。因为从第一天起,A2UI 就极其固执地将自己死死地定位于终极的原生优先表现层 (Native-First Presentation Layer)。A2UI 极其克制地拒绝插手任何形式的 Agent 逻辑编排,而是让前端开发者夺回全部统治权:由开发者来拍板决定通过引擎流式下发的“生成式语义蓝图”究竟该采用何种姿势,以极其安全的方式映射绑定到客户端自有的原生组件结构(React, Flutter, SwiftUI)上。
2. “设计态” MCP Server 的狂暴崛起
模型上下文协议 (MCP) 的神话仍在继续——如今由新成立的 Agentic AI Foundation 全盘接手,其 Python/TS SDK 越过了令人窒息的 9700 万月下载量大关。如果说 2026 年初业界最振奋人心的成就是 MCP Apps(其允许远端服务器猛烈地直接向对话流中推入渲染好的 HTML Iframes),那么在 3 月下旬,一种更为神奇且精妙的全新生态物种诞生了:设计态 MCP (Design-Oriented MCPs)。
数个重量级开源项目,如 Shadcn UI v4 MCP Server、Taiga UI MCP Server,甚至是处于公开预览阶段的 IBM Carbon Design System MCP,正在以前所未有的暴力手段填平底层企业级设计规范和高傲的大语言模型之间的巨大鸿沟。这些专业化特化的 MCP Server 会将企业内极其晦涩难懂的组件库文档源码、用法元数据和真实代码库示例,直接掰碎喂进 Agent 超大上下文的胃里。
这与 A2UI 有什么关系?
这简直就是天作之合。虽然 MCP Apps 的原教旨是强推远端不可控 HTML,但这些新生的设计态 MCP 事实上却成为了滋养 A2UI 蓝图生成器 的超级肥料。通过将 LLM 在语义层面上死死锚定(Grounding)在一家公司自有严格设计系统(由 MCP 作为数据源提供该 Context)的强规则铁笼内,该 Agent 犹如神助般突然变得极其精通于持续、稳定、零幻觉地吐出无暇的 A2UI JSON 数据包。而这些纯洁的 JSON 负载,最终将以 1:1 像素级的完美精度,点亮宿主应用本地已经预编译好的纯正 React/shadcn 组件。
3. 企业级安全红线与信任边界转移
在过去短短两周的大型社交论坛与安全圈中,“大规模生产环境部署”的话题风向经历了一次罕见的急转弯,所有讨论最终全部聚焦于四个字:企业级安全。随着金融科技巨头、医疗保健机构以及重度依赖 A2A(Agent-to-Agent)企业网格的企业,开始绝望地试图将生成式界面推入有着严苛合规要求的隔离内网中运行,直接在客户端物理执行 AI 生态系统(即使是安全性能声名卓著的模型)由于幻觉所现场生成的视觉前端代码引擎,正在被确认为极度不可接受的高风险。
行业内开始对 MCP Apps 大量且沉重依赖的 iframe 沙盒隔离架构 爆发出前所未有的集体恐慌与防备心。没错,在浏览器的上古时代,iframe 确实是一道被鲜血反复洗礼过的铜墙铁壁,但在当代网络攻防的修罗场中,寻找逃逸点并突破一个有着复杂跨域交互机制的 iframe 依然是黑客世界里一门经久不衰的暴利发财生意。当你把用于生成嵌套 HTML/JavaScript 的画笔交到一个神经大条、表现永远非结构化、无法预测的 LLM 手上时,针对企业内网发起的极具迷惑性的 UX/UI 注入攻击 (UX/UI Injection) 的受攻击面,简直是在成指数级核裂变式放大。更别提在远端一个由于 Agent 完全凭空伪造出来的瞎编 iframe 里,你要如何向上级 CISO 证明你能够从底层严密控制处理一套错综复杂的 OAuth 2.1 隐式授权拦截逻辑?
A2UI 极具统治力的“零执行 (Zero-Execution)”代差优势
这场惨烈的行业安全认知大清洗,正在将不可计数的持币观望的企业级客户与顶级安全架构师,排着队、不顾一切地推入 A2UI 技术生态 的怀抱。
其最根本的原因在于物理逻辑的断代隔离:A2UI 协议在网络传输链条上仅仅包含那些最最原始、笨拙、死板且绝对无法执行的 JSON 结构蓝图(像 {"type": "Chart", "data": [...]})。它不是通过“竭力对抗漏洞”去实现安全,而是通过在物理定律上将代码执行引擎给粗暴抹除了,从而完全架空、绕过了所有与代码执行强绑定的恶意渗透风险。LLM 别说注入恶意脚本了,它连修改宿主背景板深浅颜色的底层代码权限都没有。宿主应用本身甚至压根就没有配备一台可以将 A2UI 净载荷中的任意字节当作脚本去触发启动的虚拟机。客户端自始至终在做的,只有唯一的一件事:将数据极其死板地灌入那些公司里前端老兵手敲的、早就在白名单里预先审核通过并本地编译封包好的高度隔离 UI 组件里。这种通过物理架构层面“使其根本不可能发生”而不是妄图“打造一口永远不会被攻破的完美棺材”的安全设计基调,正在迅速被历史证明,这是 A2UI 在现代企业级市场斩获压倒性胜利、最无可挑剔的绝对王牌终极必杀技。
下一步呢?
交互层、工具层与表现层逐渐分离,MCP 生态扩展以及企业对安全边界的要求,共同推动生成式 UI 从原型走向可审计的产品能力。其成熟度仍取决于协议稳定性、渲染器质量、可访问性与生产控制。版本现状见 A2UI v0.9.1 与 v1.0 候选版指南。